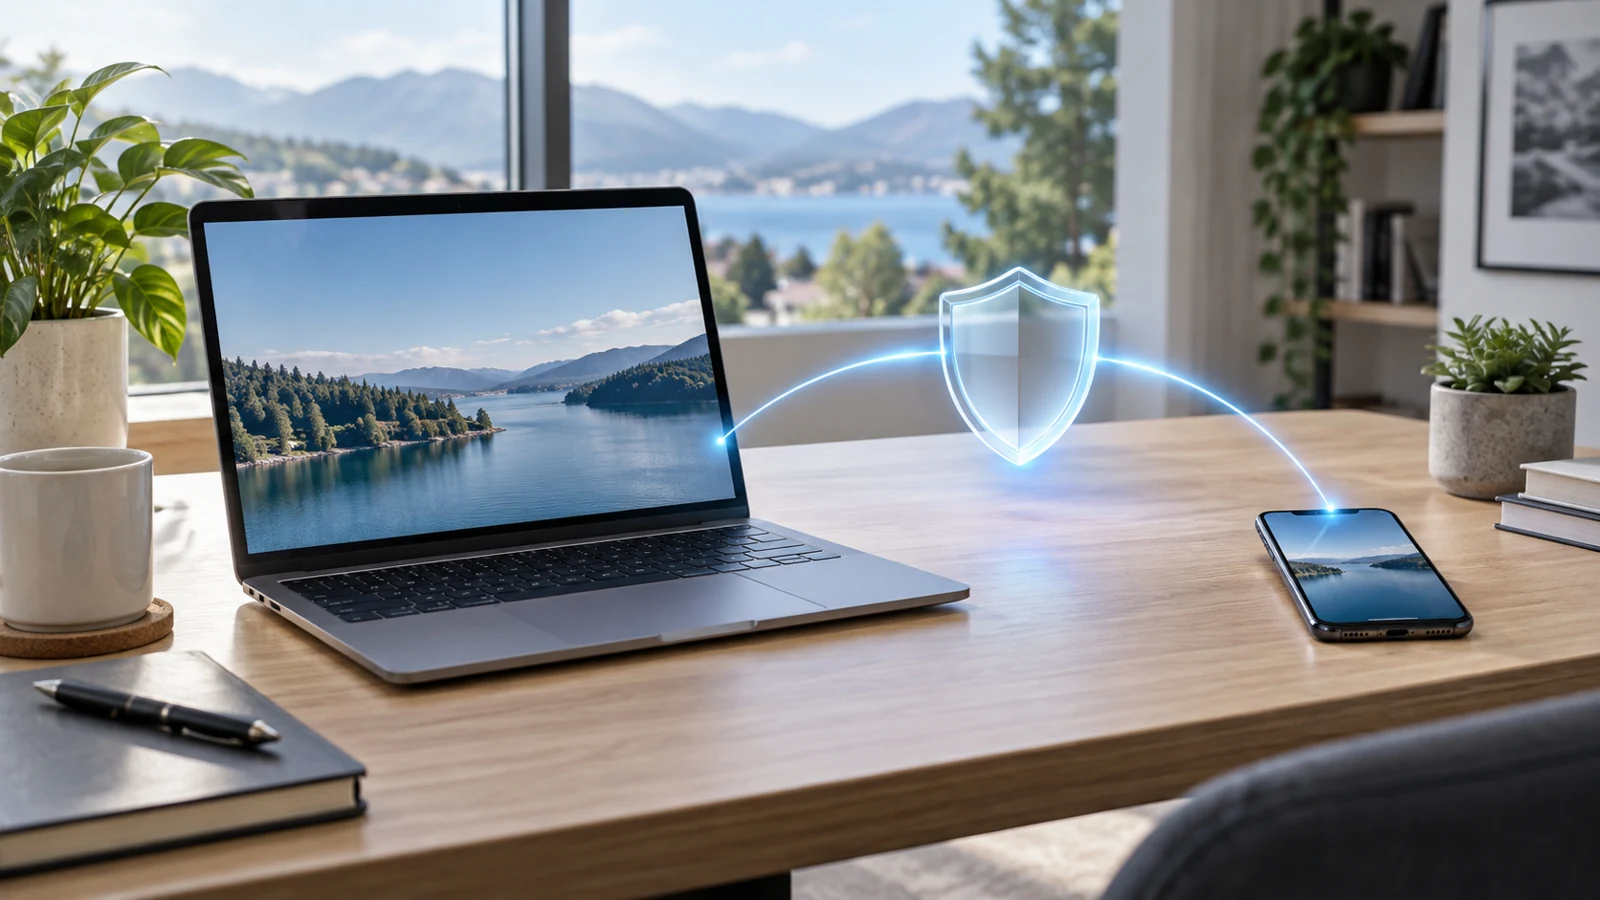
双栈VPN并非两种独立的连接协议,而是指单一隧道内同时封装IPv4与IPv6流量的技术实现。其安全机制取决于底层隧道协议(如IKEv2/IPsec或WireGuard)是否对两种地址族进行一致的认证与加密,而隐私边界则取决于服务商是否正确抑制了IPv6泄露,并在日志策略上覆盖双栈流量。关键区别在于:若仅对IPv4加密而未同步处理IPv6,飞鸟vpn可能导致源IP通过IPv6通道暴露,或在双栈网络环境下出现路由分裂,削弱原有的隐私保护预期。
双栈封装与流量分流机制
在双栈环境中,VPN客户端需要将IPv4和IPv6数据包均导入虚拟网络接口。以IKEv2/IPsec为例,若策略配置不当,系统可能仅对IPv4流量建立安全关联,而让IPv6流量通过本机默认网关直连。这种“半双栈”状态意味着IPv6地址未被纳入隧道保护,攻击者或中间设备可经由IPv6链路识别用户真实网络位置。
双栈环境下,IPv4与IPv6流量若未同步加密,极易引发路由分裂与隐私泄露。
隐私泄露的典型场景
当用户处于家庭双栈网络并开启IPv6时,若VPN服务商未启用IPv6支持或未在客户端强制关闭IPv6接口,浏览支持IPv6的网站将直接暴露原生IPv6地址。此时,虽然IP地址看似动态随机化,但前缀部分可能泄露所在运营商乃至地理区域信息,隐私边界因此收窄。相比之下,纯IPv4 VPN在相同环境下若未关闭IPv6,也可能面临类似的地址泄露风险,除非操作系统层面的路由表被正确重定向。
选择依据与安全校验
选择双栈VPN的依据应基于服务商是否明确支持双协议栈且具备完善的客户端配置能力。用户可先确认本地是否获得全球单播IPv6前缀,飞鸟vpn官网再访问支持双栈的测试站点,观察返回地址版本。若希望避免复杂排查,应优先选择提供一键式双栈兼容配置的客户端,并在连接后通过系统网络设置验证虚拟接口是否同时持有IPv4与IPv6地址,以此作为隐私保护生效的基础观察指标。